
O vazamento de credenciais de acesso corporativo figura entre as ameaças mais prevalentes e subestimadas à segurança da informação contemporânea. Senhas esquecidas, nunca alteradas, armazenadas de forma insegura ou expostas em incidentes anteriores circulam silenciosamente em mercados ilegais da internet, aguardando o momento em que serão reutilizadas contra os sistemas das próprias organizações que as emitiram. O que diferencia esse risco de outras ameaças cibernéticas é sua natureza quase invisível: o acesso indevido não quebra defesas, não dispara alarmes de intrusão — ele simplesmente entra pela porta da frente, com credenciais válidas.
O acesso não autorizado ao sistema de alerta da Defesa Civil Nacional, em junho de 2026, foi emblemático nesse sentido. O sistema foi acessado de forma não autorizada por meio de credenciais vazadas de servidores públicos, resultando no disparo de falsos alertas de emergência para aproximadamente 30 milhões de brasileiros em oito estados e no Distrito Federal. O episódio funcionou como um espelho para organizações de todos os setores, revelando o que acontece quando políticas elementares de gestão de acessos são negligenciadas.
O ponto de entrada mais comum é o infostealer — um programa malicioso especializado em roubar silenciosamente senhas corporativas e cookies de sessão salvos em navegadores. Ao infectar um dispositivo, esse tipo de malware extrai credenciais sem qualquer sinal perceptível pelo usuário e as envia diretamente para mercados ilegais na dark web.
Uma vez que essas credenciais estão disponíveis nos mercados ilegais, podem ser utilizadas em técnicas como o credential stuffing: a reutilização automatizada de combinações de usuário e senha em múltiplos sistemas. A lógica é simples e pode ser eficaz — se um colaborador utiliza a mesma senha em diferentes plataformas, ou se nunca a alterou desde um vazamento anterior, basta que um sistema qualquer tenha sido comprometido no passado para que todos os outros aos quais ele tem acesso estejam igualmente expostos.
O incidente ocorrido com o sistema de alertas da Defesa Civil Nacional em junho de 2026 é didático porque expõe, de forma concreta e mensurável, o encadeamento de falhas que transforma credenciais vazadas em danos reais.
O suposto invasor relatou ao portal TecMundo que as credenciais utilizadas para disparar os alertas falsos estavam disponíveis publicamente em indexadores de vazamentos, como o intelx.io, e em grupos do Telegram. Segundo o relato, as senhas nunca haviam sido trocadas pelos servidores cujas contas foram comprometidas. A única barreira de autenticação disponível era um captcha baseado em operações matemáticas simples, sem qualquer mecanismo de verificação em duas etapas (2FA) ou autenticação multifator (MFA).
O caso da Defesa Civil não é um problema exclusivo do setor público. É o reflexo amplificado de vulnerabilidades que se replicam cotidianamente em empresas privadas de todos os portes e segmentos.
A pergunta que especialistas em cibersegurança propõem às organizações é direta: quantos sistemas internos ainda operam sem MFA? Quantas credenciais de colaboradores desligados permanecem ativas? Quantos acessos privilegiados nunca tiveram suas senhas rotacionadas?
O credential stuffing não exige sofisticação técnica elevada — exige apenas que o alvo esteja desprotegido e que haja dados vazados disponíveis, o que, em 2026, é uma certeza estatística para qualquer organização de médio ou grande porte. As consequências de um comprometimento desse tipo extrapolam os danos técnicos imediatos: incluem interrupção de operações, exposição de dados de clientes e colaboradores, sanções regulatórias previstas na Lei Geral de Proteção de Dados (LGPD) e, talvez o mais difícil de recuperar, a perda de confiança de clientes, parceiros e da sociedade.
Diante do cenário descrito, recomendações recorrentes na área de segurança da informação indicam um conjunto de medidas que organizações públicas e privadas devem implementar de forma estruturada e contínua:
Autenticação Multifator (MFA) obrigatória: A implementação de múltiplos fatores de confirmação de identidade — como tokens físicos, aplicativos autenticadores ou biometria — é considerada a medida de maior impacto imediato na redução do risco de acesso indevido por credenciais comprometidas.
Política de rotação periódica de senhas: A definição de prazos de validade para credenciais, com renovação obrigatória em intervalos regulares, reduz a janela de exposição no caso de um vazamento anterior.
Princípio do Menor Privilégio (PoLP): Cada usuário ou sistema deve ter acesso apenas aos recursos estritamente necessários para o desempenho de suas funções. A concessão excessiva de permissões pode ampliar o dano potencial de um comprometimento de credencial.
Monitoramento contínuo e detecção de anomalias: A implementação de ferramentas de análise comportamental e detecção de acessos anômalos permite identificar o uso de credenciais comprometidas em tempo real, possibilitando respostas imediatas antes que danos significativos sejam causados.
Higiene digital corporativa: É necessário proibir o armazenamento de senhas de trabalho em navegadores pessoais e restringir o acesso a sistemas críticos a partir de dispositivos que não tenham soluções de segurança gerenciadas pela organização.
Monitoramento proativo de vazamentos: O acompanhamento de bases de dados de credenciais expostas — disponíveis em serviços especializados — permite que organizações identifiquem quando credenciais de seus colaboradores estão circulando em mercados ilegais, antes que sejam utilizadas em novos ataques.
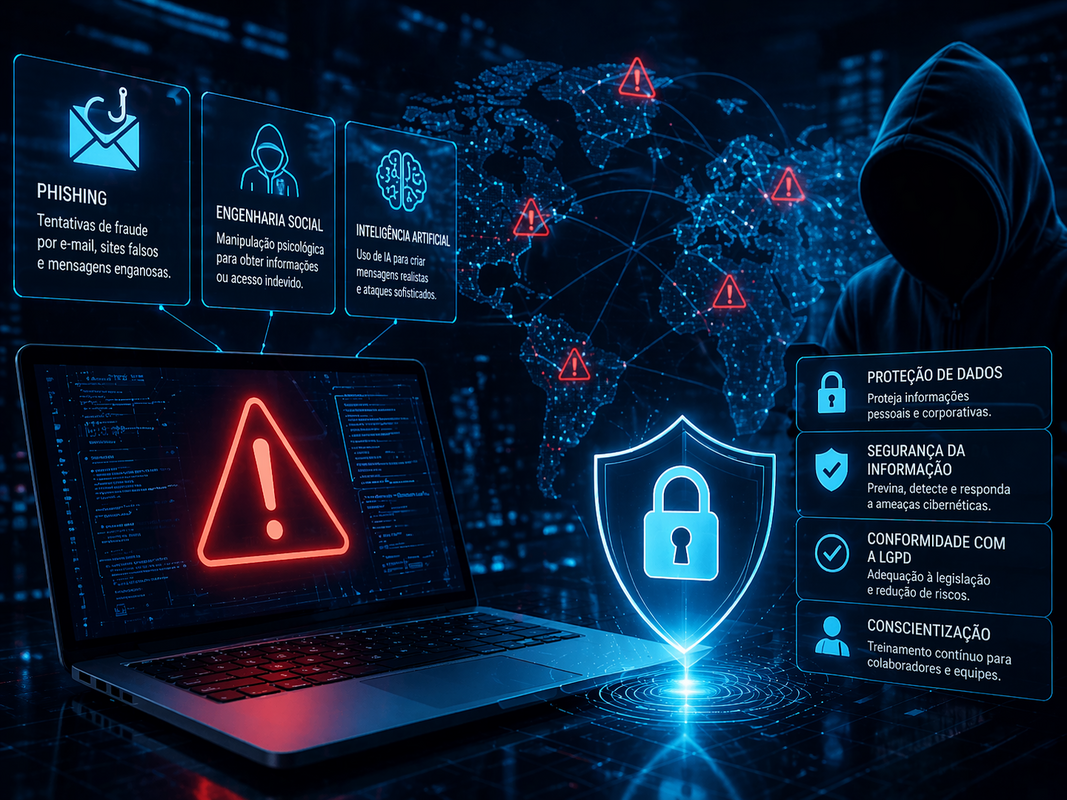
Treinamento e conscientização contínuos: A capacitação dos colaboradores para reconhecer golpes de engenharia social e phishing é fundamental, pois essas são as principais portas de entrada para infecções por malware que resultam no roubo inicial de credenciais.
Para organizações de qualquer natureza, a gestão de credenciais deixou de ser uma questão de infraestrutura crítica de TI e passou a ser um elemento central da responsabilidade institucional.